Switch Konfigürasyon: bölümlenmiş, düzenli ve güvenli yerel ağ
Kurumsal switch'lerinizi VLAN, port güvenliği, döngü koruması ve trafik önceliklendirmeyle yapılandırıyoruz. Ankara'daki ofis ve tesislerde, farklı üreticilerin cihazlarının bir arada çalıştığı ağlarda da sahada ve uzaktan çalışıyoruz.
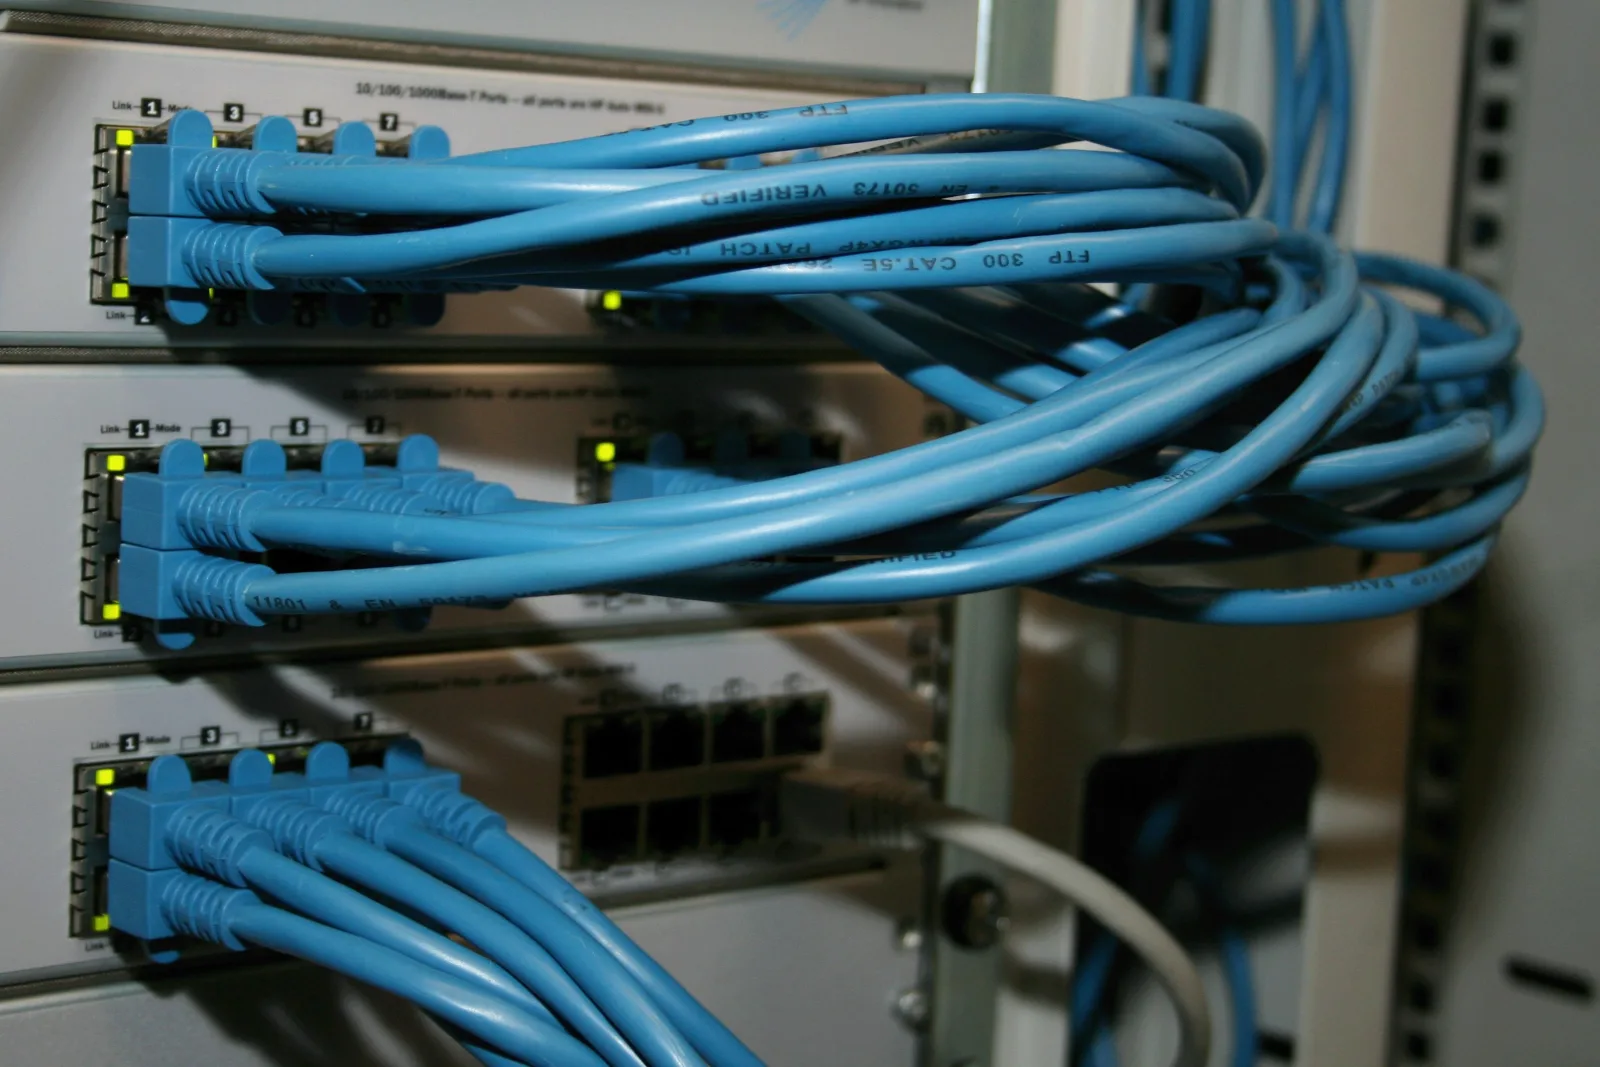
Yönetilebilir switch, ancak yönetildiğinde fark yaratır
Pek çok işletmede yönetilebilir switch'ler kutudan çıktığı gibi, varsayılan ayarlarla çalışır. Bu durumda bütün cihazlar aynı yayın alanındadır: muhasebe bilgisayarı, misafir telefonu, IP kamera ve üretim hattındaki kontrol bilgisayarı birbirini görür. Virüs bulaşmış tek bir cihaz ya da iki ucu yanlışlıkla aynı switch'e takılmış bir kablo bütün ağı yavaşlatabilir, hatta durdurabilir.
Switch konfigürasyonunda ağı önce mantıksal olarak bölüyoruz. Kullanıcılar, sunucular, ses, kamera, misafir ve yönetim trafiği ayrı VLAN'lara alınır; VLAN'lar arasındaki geçiş çekirdek switch ya da güvenlik duvarı üzerinde kurallarla denetlenir. Ardından döngülere karşı RSTP/MSTP ve BPDU koruması, izinsiz DHCP sunucularına karşı DHCP snooping, ARP sahteciliğine karşı dinamik ARP denetimi gibi koruma katmanları eklenir. Yönetim erişimi SSH, SNMPv3 ve merkezi kimlik doğrulamayla sınırlandırılır.
Farklı üreticilerin cihazlarının bir arada bulunduğu ağlarda da çalışıyoruz; yapılandırmayı standart protokollere dayandırdığımız için marka bağımsız bir düzen kurulur. Ankara'daki işletmelerde keşfi yerinde yapıp mevcut topolojiyi çıkarıyor, değişiklikleri mesai dışında uyguluyor ve her switch'in yapılandırma yedeğini, port haritasını ve ağ şemasını teslim ediyoruz.
Neleri yapılandırıyoruz?
Hizmet kartındaki başlıklar ve sahada en sık ihtiyaç duyulan ek ayarlar:
VLAN segmentasyonu
Ağ, departman ve cihaz türüne göre 802.1Q VLAN'lara bölünür. Uç portlar erişim, switch'ler arası bağlantılar trunk olarak tanımlanır; VLAN'lar arası yönlendirme çekirdek katmanda ya da güvenlik duvarında kurallarla yapılır.
Port güvenliği (802.1X)
Ağa takılan cihaz, RADIUS sunucusu üzerinden kimliğini doğrulamadan erişim alamaz. 802.1X desteklemeyen yazıcı ve kameralar için MAC tabanlı doğrulama (MAB) kullanılır; doğrulanan cihaz otomatik olarak kendi VLAN'ına alınabilir.
Link aggregation (LAG/LACP)
Switch'ler arasındaki ya da switch ile sunucu arasındaki birden fazla bağlantı LACP ile tek mantıksal hatta birleştirilir. Toplam kapasite artar; kablolardan biri koptuğunda trafik kesilmeden diğer hatlardan devam eder.
QoS ve trafik önceliklendirme
IP telefon ve görüntülü görüşme trafiği DSCP ve 802.1p işaretleriyle önceliklendirilir. Yoğun dosya aktarımı sırasında bile ses kesilmez; kritik uygulamalar için bant genişliği ayrılır.
Döngü koruması ve ağ güvenliği
RSTP/MSTP sayesinde yedekli bağlantılar döngüye dönüşmeden kullanılır. BPDU guard, storm control, DHCP snooping ve dinamik ARP denetimi yanlış kablolamanın ve iç saldırıların etkisini sınırlar.
PoE planlaması ve yönetim erişimi
Erişim noktası, kamera ve telefonlar için PoE/PoE+ güç bütçesi hesaplanır. Yönetim erişimi ayrı VLAN'a, SSH ve SNMPv3'e taşınır; NTP, syslog ve düzenli yapılandırma yedeği devreye alınır.
Çalışma adımları
Topoloji keşfi
Mevcut switch'ler, bağlantılar, VLAN'lar ve sorunlu noktalar çıkarılır; ağ şeması yoksa sıfırdan çizilir.
Tasarım
VLAN ve IP planı, güvenlik ayarları ve yedekli bağlantılar belgelenir; geçiş sırası belirlenir.
Uygulama
Mevcut ayarlar yedeklenir, değişiklikler mesai dışında kademeli uygulanır ve her adımdan sonra bağlantılar kontrol edilir.
Belgeleme ve devir
Güncel yapılandırma yedekleri, port haritası ve ağ şeması teslim edilir; ekibinize kısa bir aktarım yapılır.
Hangi ağlar için?
- Tek düz ağ yapısıyla çalışan ve yavaşlık şikâyeti olan işletmeler
- IP telefon, kamera ve kablosuz ağı aynı altyapıda taşıyan ofisler
- Üretim ağı ile ofis ağını ayırmak isteyen fabrikalar
- Güvenlik denetimi öncesinde ağ ayrımı isteyen kurumlar
- Farklı marka switch'leri tek düzende yönetmek isteyen BT ekipleri
Birlikte tercih edilenler
Switch Konfigürasyon hakkında sorular
VLAN nedir, neden gerekli?
VLAN, aynı fiziksel switch üzerinde birbirinden ayrı mantıksal ağlar oluşturur. Misafir, kamera, ses ve kullanıcı cihazları ayrıldığında yayın trafiği azalır, bir bölümdeki sorun diğerine yayılmaz ve bölümler arası erişim kurallarla denetlenebilir.
802.1X kurmak için ne gerekir?
802.1X destekleyen switch'ler, bir RADIUS sunucusu ve kullanıcı ya da cihaz kimliklerinin tutulduğu bir dizin gerekir. Çoğu işletmede mevcut etki alanı altyapısı kullanılabilir; 802.1X desteklemeyen cihazlar için MAC tabanlı doğrulama ayrıca tanımlanır.
Farklı marka switch'lerimiz var, sorun olur mu?
Olmaz. VLAN, LACP, RSTP/MSTP ve 802.1X gibi standart protokolleri kullandığımız için farklı üreticilerin cihazları aynı tasarımda birlikte çalışabilir. Üreticiye özel özelliklere yalnızca gerektiğinde başvuruyoruz.
Yapılandırma sırasında ağ kesilir mi?
Değişiklikleri mesai dışında, kademeli olarak ve her adımda geri dönüş planıyla uyguluyoruz. Kısa kesintiler gerekebilir; bunları önceden bildirip planlı pencerelere yerleştiriyoruz.
Yönetilmeyen switch kullanmak yanlış mı?
Küçük bir masaüstü bağlantısı için iş görür, ancak VLAN, port güvenliği, döngü koruması ve izleme sunmaz. Kurumsal ağın omurgasında ve kamera, telefon, erişim noktası beslenen noktalarda yönetilebilir switch öneriyoruz.
Switch yapılandırmalarının yedeğini alıyor musunuz?
Evet. Her değişiklikten önce ve sonra yapılandırma yedeği alınır, teslimde güncel yedekler size verilir. Arızalanan bir switch değiştirildiğinde yeni cihaz bu yedekten kısa sürede aynı duruma getirilir.
İlgili yazılar
Zero-Trust Mimarisi: 2026'da Kurumsal Güvenliğin Yeni Standardı
Zero-Trust mimarisi nedir, kurumsal güvenlikte neden standart oldu? 5 bileşen ve adım adım yol haritası; Ankara İvedik OSB merkezli RVZ Bilişim'den rehber.
SD-WAN ile Kurumsal Ağ Maliyetlerini %40 Azaltmak
SD-WAN nedir, MPLS'e kıyasla ağ maliyetlerini nasıl %40'a varan oranda düşürür? Ankara İvedik OSB merkezli RVZ Bilişim'den kurumsal ağ optimizasyon rehberi.
Sistem Odası Kurulumu: Adım Adım Kontrol Listesi
Sistem odası kurulumu için adım adım kontrol listesi: oda seçimi, rack yerleşimi, Cat6A ve fiber kablolama, UPS ve enerji, soğutma, gazlı söndürme ve güvenlik.
Switch Konfigürasyon için ücretsiz keşif
Mühendislerimiz 24 saat içinde dönüş yapar.